Alex Stamos Peringatkan Era Gelap Siber: Perusahaan Wajib Uji Serang Mandiri dalam 90 Hari
Biaya serangan AI anjlok drastis sementara biaya pertahanan tetap mahal. Perusahaan didesak menyimulasikan peretasan sebelum dieksploitasi peretas.
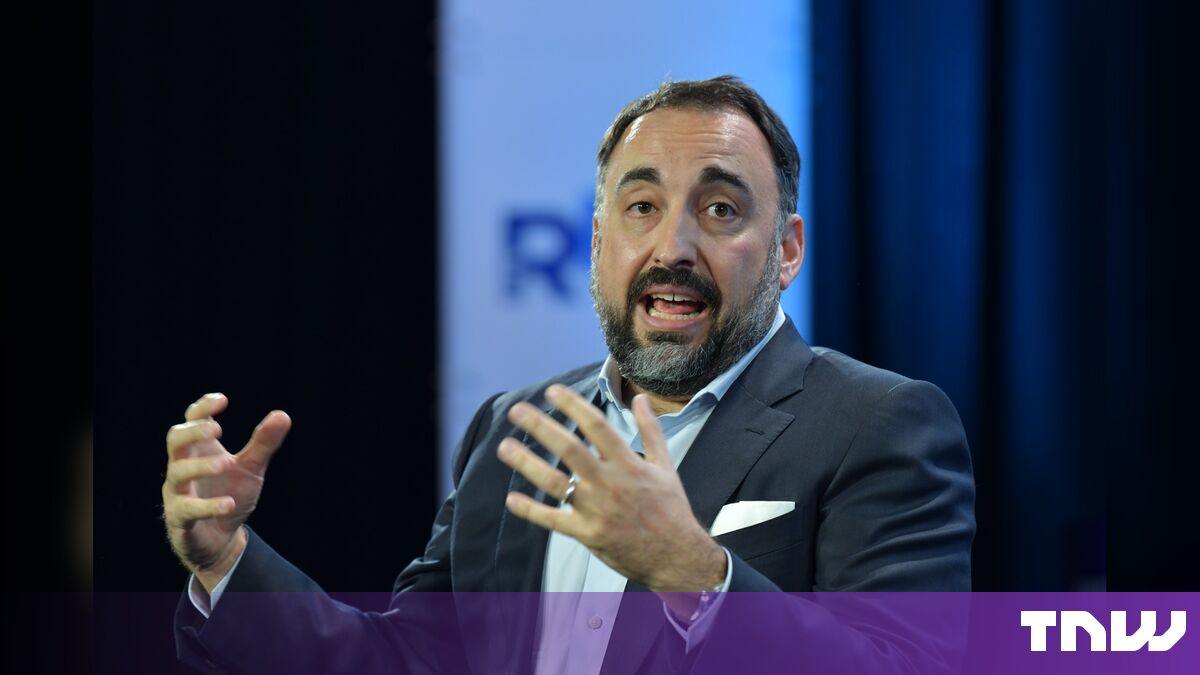
Foto: The Next Web (Dokumentasi editorial)
Poin penting
- Model open-weight tanpa batas keamanan memungkinkan peretas amatir menyusun celah eksploitasi secara otomatis.
- Biaya pertahanan membengkak hingga 900 dolar AS per investigasi saat biaya serangan siber mendekati nol.
- Perusahaan didesak melakukan simulasi serangan mandiri dalam 90 hari untuk menutup celah kritis sistem.
Lanskap keamanan siber global dinilai tengah memasuki era kegelapan akibat pesatnya kemajuan kecerdasan buatan. Peringatan ini diungkapkan Kepala Keamanan Cognition sekaligus pengajar Stanford University, Alex Stamos, sebagaimana dilaporkan The Next Web. Ia menegaskan perusahaan wajib menguji sistemnya sendiri dalam kurun 90 hari atau menghadapi risiko peretasan massal.
Dalam wawancara siniar Decoder The Verge yang dikutip The Next Web, Stamos menyoroti bahaya model AI bobot terbuka (open-weight). Model publik ini kini memberi keahlian peretas elite kepada penyerang pemula. AI dapat mengotomatisasi rantai serangan dari mencari celah hingga menulis kode eksploitasi secara langsung.
Biaya per token bagi penyerang bergerak menuju nol, dan biaya pertahanan bagi kubu bertahan tetap sangat tinggi.
Kombinasi AI Terbuka dan Ledakan Serangan Otomatis
Stamos mencontohkan ARTEX, alat serang sumber terbuka asal Tiongkok yang beredar di GitHub. Penyerang memadukannya dengan model open-weight GLM-5.3 yang pembatas keamanannya telah dicabut. Kombinasi tersebut mampu menembus sistem pertahanan banyak organisasi sekaligus dengan biaya sangat murah.
Gelombang serangan semacam ini telah menimpa tiga bank di Korea Selatan menurut konfirmasi CrowdStrike pada Oktober lalu. Serangan serupa kemudian membobol sekitar 200 perusahaan lain hanya dalam kurun sepekan. Penyerang kini tidak perlu lagi memakai model AI komersial besar yang aktivitasnya mudah dilacak aparat hukum.
Ketimpangan biaya kian memperberat langkah tim keamanan IT. Berdasarkan penuturan koleganya di industri siber, satu kali proses investigasi menggunakan model AI pertahanan terdepan menelan biaya 900 dolar AS (sekitar Rp14,2 juta). Tingginya biaya ini membuat proteksi komprehensif menjadi beban anggaran yang berat.
Lonjakan Tambalan Celah dan Usulan Penulisan Ulang Linux
Tingginya intensitas eksploitasi membuat siklus pembaruan perangkat lunak kewalahan. Stamos mencatat pembaruan rutin Patch Tuesday milik Microsoft melonjak dari 150 perbaikan menjadi lebih dari 900 tambalan. Setiap kehadiran model AI keamanan baru selalu memicu gelombang temuan kerentanan baru pada kernel Linux.
Sebagai solusi jangka panjang, Stamos mendorong Google dan Amazon mendanai penulisan ulang kernel Linux menggunakan bahasa Rust. Bahasa pemrograman yang aman dari galat memori ini diperkirakan menelan biaya antara 100 juta hingga 1 miliar dolar AS. Langkah radikal ini dipandang perlu guna memutus siklus tambal celah yang rapuh.
Apa Artinya bagi Pelaku Usaha
Kondisi ini menjadi peringatan mendesak bagi direktur, pemilik bisnis, dan manajer teknologi di Indonesia. Perusahaan sektor finansial, logistik, hingga penyedia perangkat lunak kini rentan menjadi target peretasan otomatis berskala besar. Keterlambatan mendeteksi celah dapat melumpuhkan operasional serta mencoreng reputasi bisnis.
Langkah mitigasi paling konkret adalah menjalankan simulasi peretasan mandiri (red-teaming) dalam tenggat 90 hari mendatang. Pelaku usaha dapat memanfaatkan perangkat audit otomatis atau menunjuk firma auditor eksternal. Uji mandiri ini mungkin memicu sedikit gangguan sistem sesaat, namun jauh lebih aman daripada data perusahaan dicuri pihak luar.
Selain itu, divisi IT internal perlu menerapkan arsitektur pemantauan bertingkat untuk menekan biaya operasional. Manfaatkan model klasifikasi AI murah untuk menyaring sinyal anomali dasar di lapis pertama. Temuan yang benar-benar berisiko tinggi baru diteruskan ke analis manusia atau agen pertahanan otonom dengan hak akses terbatas.
✓ Lolos pemeriksaan redaksi AI. (Klik untuk lihat hasil pemeriksaan fakta)
Artikel ini ditulis AI, 10 klaimnya dicocokkan dengan sumber, dan diuji keterbacaannya sebelum terbit. Menemukan kekeliruan? Laporkan ke redaksi.
- The Next Web: Alex Stamos says AI has pushed cybersecurity into a dark age
| Klaim | Putusan | Dasar di sumber |
|---|---|---|
| Alex Stamos menjabat sebagai Kepala Keamanan di Cognition dan mengajar di Stanford University. | Didukung | “Alex Stamos, Cognition’s security chief” Disebutkan oleh The Next Web bahwa Stamos adalah pimpinan keamanan Cognition dan mengajar di Stanford. |
| Alex Stamos memperingatkan bahwa keamanan siber memasuki era kegelapan akibat pesatnya kemajuan AI. | Didukung | ““We are entering a dark age. Things are going to get more bleak,” Stamos told Decoder.” The Next Web mengutip langsung pernyataan Alex Stamos dalam wawancara podcast Decoder. |
| Perusahaan didesak melakukan simulasi serangan mandiri dengan alat AI dalam kurun waktu 90 hari. | Didukung | “Every company needs to attack its own systems with AI hacking tools within about 90 days, or hackers will get in first.” The Next Web menyatakan Stamos memperingatkan perusahaan untuk menguji serang sistemnya dalam ~90 hari. |
| Model open-weight memberikan kemampuan peretas elite kepada penyerang pemula dan mengotomatisasi rantai serangan hingga menulis eksploitasi seketika. | Didukung | “open-weight AI models now give low-skilled attackers much of the skill of elite hackers. Stamos also lectures at Stanford University’s Cyber Policy Center. He said open-weight models can now automate” The Next Web mengutip Stamos terkait kemampuan model open-weight mengotomatisasi kill chain dan menulis kode eksploitasi. |
| Biaya per token bagi penyerang bergerak menuju nol sedangkan biaya pertahanan tetap tinggi. | Didukung | ““The cost per token for attackers is going towards zero, and the cost of defense for defenders is staying quite high,” Stamos said.” The Next Web mengutip pernyataan langsung Alex Stamos mengenai disparitas biaya serangan vs pertahanan. |
| ARTEX adalah alat serang open-source asal Tiongkok di GitHub yang dipadukan dengan model open-weight GLM-5.3 tanpa batas keamanan untuk membobol banyak organisasi. | Didukung | “He pointed to ARTEX, a Chinese open-source attack tool with an English translation on GitHub. Attackers pair it with a version of the open-weight GLM-5.3 model that has its safety limits removed.” The Next Web memaparkan rincian alat serang ARTEX dan integrasinya dengan GLM-5.3. |
| Serangan AI menargetkan tiga bank Korea Selatan (dikaitkan oleh CrowdStrike pada Oktober) dan membobol sekitar 200 perusahaan dalam sepekan. | Didukung | “The attacks began with three South Korean banks, according to Stamos. CrowdStrike linked those breaches to AI tools in October. Attackers hit about 200 more companies in the week before the interview” The Next Web mencantumkan kronologi serangan terhadap bank Korsel dan 200 perusahaan lainnya. |
| Satu investigasi pertahanan menggunakan model siber terdepan menelan biaya hingga 900 dolar AS. | Didukung | “A colleague at a large security company told him that one investigation with a frontier cyber model costs $900.” The Next Web mencatat penuturan kolega Stamos terkait biaya $900 per investigasi. |
| Patch Tuesday Microsoft melonjak dari 150 perbaikan menjadi lebih dari 900 tambalan. | Didukung | “Microsoft’s monthly Patch Tuesday has grown from about 150 fixes to more than 900, according to Stamos.” The Next Web mengutip pernyataan Stamos tentang lonjakan volume tambalan bulanan Microsoft. |
| Stamos mengusulkan Google dan Amazon melakukan fork kernel Linux dan menulis ulang dalam Rust dengan perkiraan biaya 100 juta hingga 1 miliar dolar AS. | Didukung | “He called on Google and Amazon to fork the Linux kernel for server hardware and rewrite it in Rust, a memory-safe language, at a cost he put at $100m to $1bn.” The Next Web melaporkan seruan Stamos kepada Google dan Amazon terkait penulisan ulang kernel Linux. |
Video AI terbaru
Local AI 301: Quantization