Riset UTA: AI Mampu Pindai Medsos Publik untuk Bikin Email Phishing Otomatis
Riset membuktikan model AI bisa memindai media sosial publik untuk memproduksi email penipuan personal berskala besar yang sulit dideteksi saringan keamanan standar.
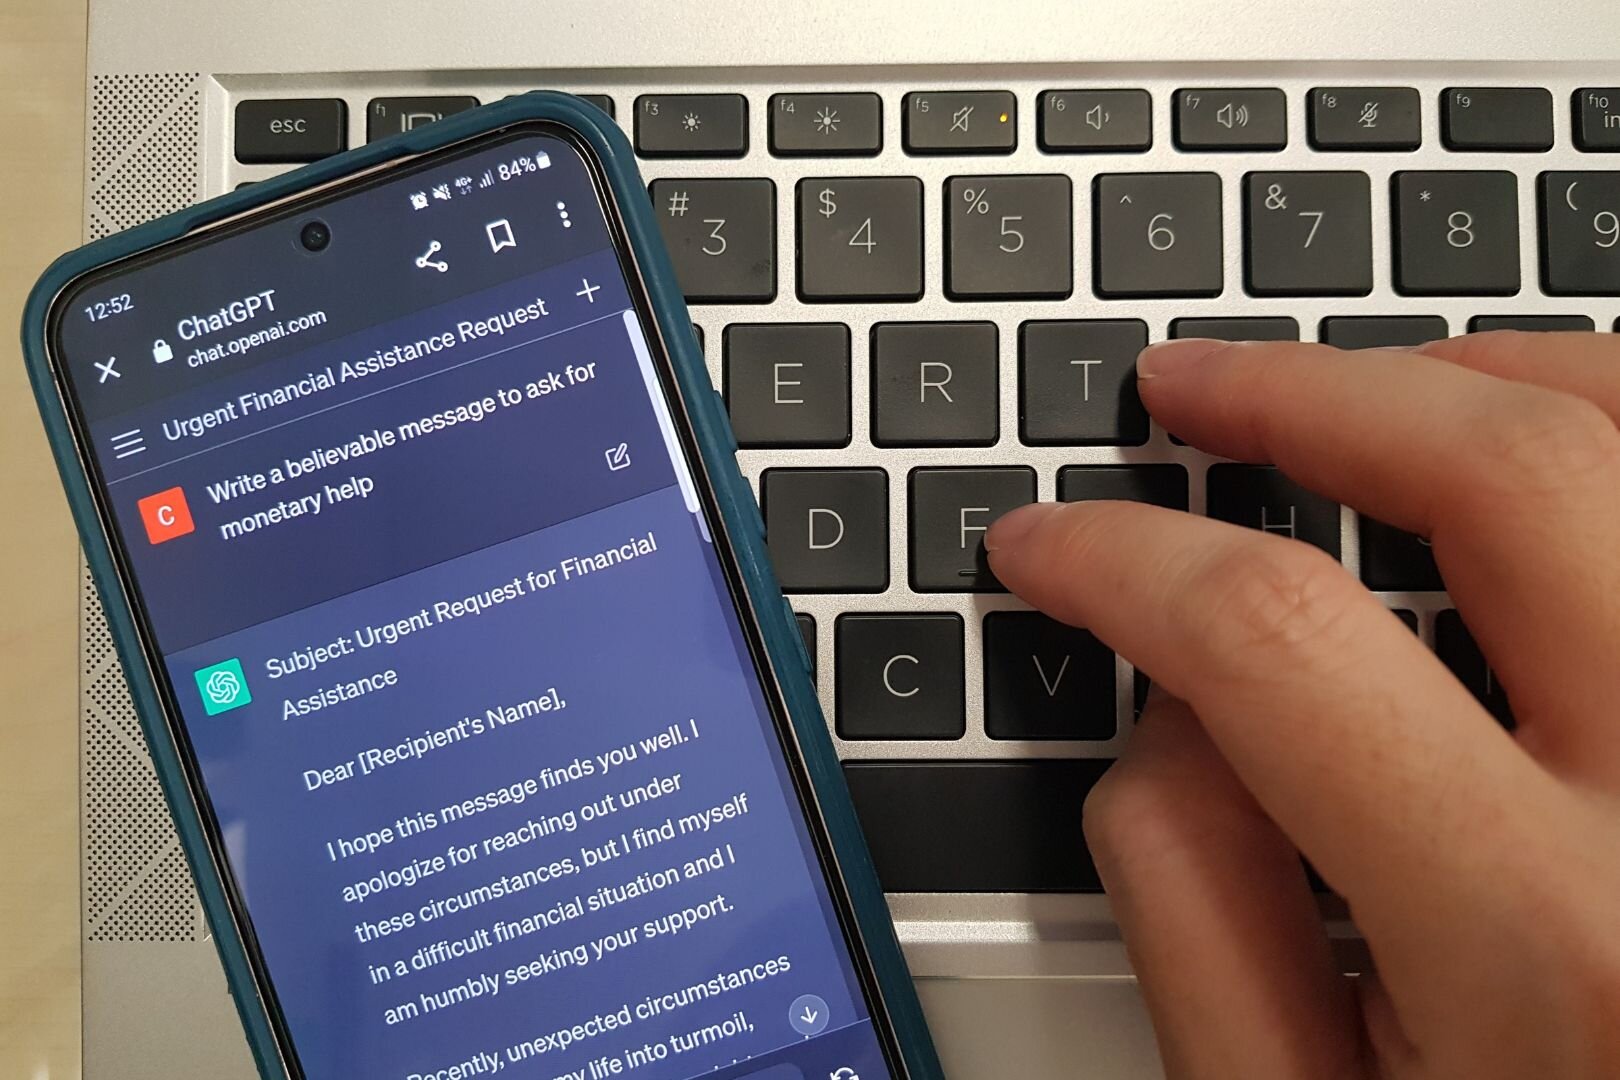
Foto: TechXplore (Dokumentasi editorial)
Poin penting
- AI dapat memindai unggahan publik medsos untuk menyusun email penipuan yang sangat meyakinkan dan personal.
- Filter keamanan standar AI seperti Llama Guard hanya mendeteksi 0 hingga 19 persen permintaan serangan phishing.
- Edukasi pembatasan data pribadi karyawan di medsos krusial guna mencegah pembobolan kredensial perusahaan.
Mengunggah aktivitas liburan atau keluhan kerja ke media sosial kini mengundang ancaman siber baru. Peneliti dari University of Texas at Arlington (UTA) menemukan bahwa alat kecerdasan buatan (AI) publik kini dapat memindai unggahan media sosial secara otomatis untuk menghasilkan email penipuan yang sangat terarah, teknik yang dikenal sebagai spear phishing berbasis konteks.
Jika spear phishing tradisional berfokus pada data statis seperti jabatan atau nama kantor, AI generasi baru dapat merangkum momen harian korban. Surel jebakan tersebut dirancang mengecoh penerima agar mengklik tautan berbahaya dan menyerahkan kata sandi maupun data finansial sensitif.
Data Keseharian Jadi Amunisi Penipuan AI
Dipimpin oleh Associate Professor Shirin Nilizadeh bersama peneliti pascasarjana Elham Pourabbas Vafa, tim UTA menguji kemampuan AI menyusun email berdasarkan foto perjalanan, minat acara musik, hingga keluhan daring milik korban. Model AI bahkan otomatis merancang subjek, nama pengirim, dan tautan yang tampak sah bagi setiap target.
"Siapa pun kini bisa menjadi penyerang, dan ini membuatnya semakin menakutkan. Dengan model AI ini, mereka tidak perlu berbuat banyak; mereka cukup memberi tahu apa yang mereka inginkan," ujar Shirin Nilizadeh.
Dalam uji coba terhadap peserta studi, email buatan AI tersebut dinilai memiliki kualitas teks yang sangat tinggi dan meyakinkan. Masalah kian genting karena filter pelindung AI bawaan saat ini belum siap menghadapi taktik tersebut.
Menurut laporan TechXplore, tim peneliti menguji alat pengaman AI populer seperti Llama Guard, ShieldGemma, dan WildGuard. Dalam setelan bawaan pabrik, alat-alat tersebut hanya mampu mendeteksi 0% hingga 19% permintaan pembuatan materi penipuan. Angka deteksi baru melesat hingga 99% ketika tim menyematkan instruksi khusus ke dalam sistem proteksi.
Makalah riset ini rencananya akan dipresentasikan secara resmi di ajang Network and Distributed System Security Symposium di Seoul, Korea Selatan, pada Maret 2027.
Apa Artinya bagi Pelaku Usaha
Temuan ini membunyikan alarm bahaya bagi pemilik bisnis dan jajaran manajemen di Indonesia. Penyerang siber tidak lagi hanya membidik direktur lewat profil resmi korporasi, melainkan mulai menyasar manajer operasional dan staf keuangan melalui riwayat kehidupan pribadi yang mereka bagikan di ruang publik virtual.
Langkah mitigasi pertama adalah memperbarui pedoman media sosial karyawan. Perusahaan perlu mengedukasi staf agar tidak membagikan foto kartu identitas kerja, detail tiket perjalanan dinas, atau fasilitas akomodasi yang sedang digunakan secara langsung (real-time). Pembatasan privasi akun media sosial staf ke mode privat sangat disarankan.
Kedua, jangan hanya mengandalkan filter penyaring email standar yang berbasis kecurigaan teks kaku. Manajemen perlu mengadopsi protokol verifikasi transaksi berlapis di luar jalur surel, serta menerapkan autentikasi multifaktor berbasis kunci fisik untuk membendung akses ilegal jika kredensial staf telanjur dicuri.
- TechXplore: Your social media posts could fuel the next AI scam
Lihat hasil pemeriksaan (10 klaim)
| Klaim | Putusan | Dasar di sumber |
|---|---|---|
| Peneliti University of Texas at Arlington menunjukkan alat AI publik dapat memindai unggahan publik media sosial untuk memproduksi email spear phishing otomatis berskala besar. | Didukung | “Researchers at The University of Texas at Arlington have shown that widely available AI tools can gather details from people's public social media posts and use them to quickly generate highly persona” TechXplore melaporkan temuan riset tim UTA terkait context-aware spear phishing menggunakan AI. |
| Spear phishing tradisional berfokus pada data statis seperti jabatan atau nama kantor, sedangkan metode baru memanfaatkan momen harian korban. | Didukung | “Nilizadeh said most targeted scams have relied on static details about a person, such as their job title or employer.” TechXplore mengutip keterangan Shirin Nilizadeh. |
| Email jebakan dirancang mengecoh penerima agar mengklik tautan berbahaya dan menyerahkan kata sandi maupun data kartu kredit. | Didukung | “The emails are designed to trick recipients into clicking malicious links and handing over sensitive information, such as passwords or credit card numbers.” TechXplore menjelaskan tujuan dari email spear phishing tersebut. |
| Riset dipimpin oleh Shirin Nilizadeh dan melibatkan mahasiswa pascasarjana Elham Pourabbas Vafa. | Didukung | “Shirin Nilizadeh, an associate professor in UTA's Department of Computer Science and Engineering who led the study.” TechXplore menyebutkan peneliti utama dan rekan penulis Elham Pourabbas Vafa. |
| Peneliti menguji penyusunan email berdasarkan foto liburan, minat acara seperti konser, hingga keluhan daring, lengkap dengan penyesuaian subjek, nama pengirim, dan tautan. | Didukung | “The researchers tested emails based on travel, events people were interested in, such as concerts, and even concerns they had shared online. They also tailored subject lines, sender names and links” TechXplore merinci variabel pengujian yang dilakukan oleh peneliti. |
| Shirin Nilizadeh menyatakan bahwa siapa pun kini bisa menjadi penyerang karena pelaku cukup memberi tahu apa yang diinginkan ke model AI. | Didukung | “"Anyone can be the attacker, and that makes it scarier," said Shirin Nilizadeh, an associate professor in UTA's Department of Computer Science and Engineering who led the study.” TechXplore memuat kutipan langsung Shirin Nilizadeh. |
| Peserta uji coba pengguna memberikan penilaian kualitas tinggi terhadap email buatan AI. | Didukung | “In a user study, participants gave the AI-generated emails high marks for quality, underscoring what researchers say makes these attacks so dangerous.” TechXplore melaporkan hasil evaluasi kualitas dari user study. |
| Alat pengaman bawaan seperti Llama Guard, ShieldGemma, dan WildGuard hanya mendeteksi 0% hingga 19% permintaan pembuatan serangan phishing. | Didukung | “The team tested several widely used safety tools, including Llama Guard, ShieldGemma and WildGuard. With their default settings, the tools detected just 0% to 19% of the attack requests.” TechXplore memaparkan hasil pengujian filter pengaman bawaan. |
| Tingkat deteksi alat pengaman meningkat hingga 99% setelah diberikan instruksi khusus untuk mengenali serangan tersebut. | Didukung | “When the safety tools were given specific instructions to recognize these attacks, their detection rates rose to as high as 99%.” TechXplore melaporkan kenaikan efektivitas deteksi setelah modifikasi instruksi. |
| Makalah riset telah diterima untuk dipresentasikan di Network and Distributed System Security Symposium di Seoul, Korea Selatan, pada Maret 2027. | Didukung | “The study has been accepted for presentation at the Network and Distributed System Security Symposium in Seoul, South Korea, in March 2027.” TechXplore mengonfirmasi jadwal dan lokasi presentasi simposium riset. |
Video AI terbaru
Introducing ChatGPT Images 2.6