Risiko Kebocoran Agen AI Meningkat, Pelacakan Alur Data Jadi Kunci Keamanan
Laporan Insights MIT Technology Review bersama Cyberhaven menyoroti risiko data rahasia bocor saat agen AI bertukar tugas. Pelacakan alur data diproyeksikan jadi perimeter keamanan baru.
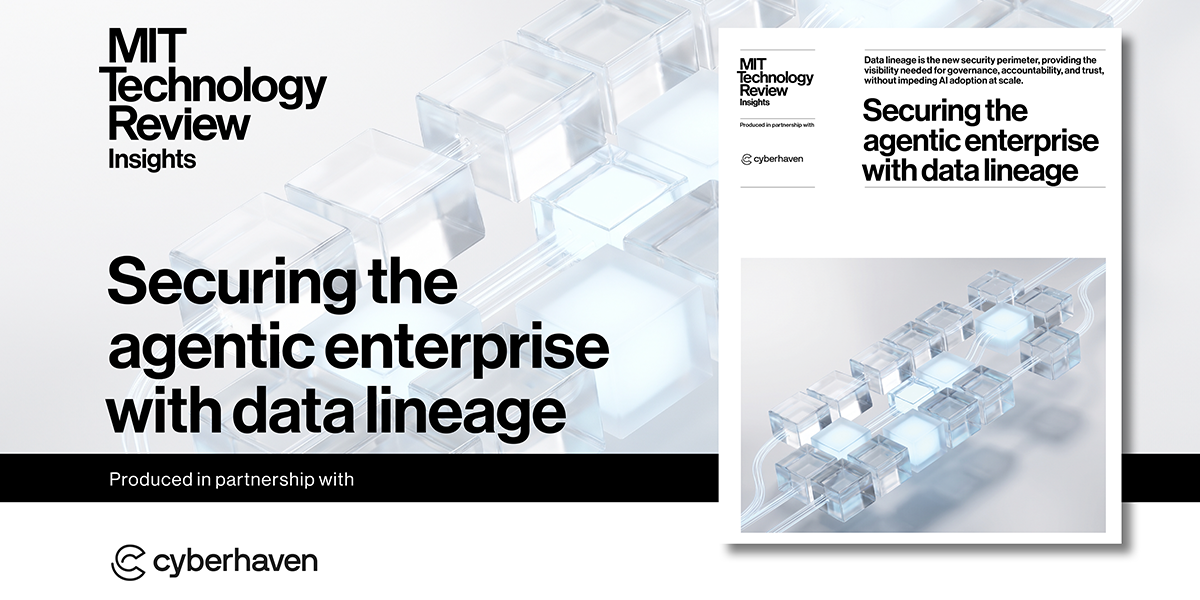
Foto: MIT Technology Review (Dokumentasi editorial)
Poin penting
- Kolaborasi antar-agen AI tanpa verifikasi manusia membuka celah tersebarnya informasi rahasia perusahaan.
- Sistem keamanan konvensional pada jaringan dan endpoint dinilai tidak cukup memantau data dinamis.
- Penerapan data lineage atau pelacakan riwayat data direkomendasikan demi menjaga akuntabilitas kerja AI.
Otomasi bisnis kini makin bergantung pada agen AI, yaitu perangkat lunak otonom yang mampu mengeksekusi rangkaian tugas mandiri tanpa campur tangan manusia. Namun, kolaborasi antar-agen cerdas ini memicu kerentanan baru yang dapat mengancam kerahasiaan operasional perusahaan.
Laporan dari Insights, divisi konten kustom MIT Technology Review yang bermitra dengan Cyberhaven, mencontohkan skenario saat staf penjualan meminta agen AI menyusun estimasi harga pelanggan. Agen tersebut menarik informasi dari berbagai sumber, mulai dari sistem harga berizin terbatas, arsip komunikasi internal, hingga draf penawaran lama.
Masalah timbul saat data itu diteruskan langsung ke agen AI kedua guna menyusun dokumen proposal resmi tanpa pemeriksaan manusia. Ketika draf memuat informasi rahasia yang belum disetujui, manajemen tidak dapat melacak titik masuk data bermasalah maupun jalur penyebarannya di sistem.
Kelemahan Sistem Keamanan Konvensional
Menurut laporan tersebut, tata kelola AI harus berevolusi secara dinamis seiring pemanfaatan agen AI dalam alur kerja harian. Data perusahaan saat ini tidak lagi berbentuk dokumen statis di satu tempat penyimpanan.
Sebaliknya, informasi bergerak secara dinamis karena terus diserap, disalin, dirangkum, diubah, dan didistribusikan ulang oleh berbagai agen otonom dalam wujud baru. Laporan itu menegaskan bahwa keamanan AI bukan sekadar persoalan pemilihan peranti lunak, melainkan masalah visibilitas pergerakan data.
Pendekatan proteksi konvensional yang hanya memagari aplikasi, sistem, jaringan, atau endpoint dinilai tidak lagi memadai untuk mengawasi data yang terfragmentasi. Untuk mengamankan sistem kerja agen AI, tim teknologi didorong menerapkan data lineage, yakni pemetaan riwayat asal-usul dan alur perpindahan data.
Data lineage diproyeksikan menjadi perimeter keamanan baru yang memberikan visibilitas menyeluruh bagi tata kelola perusahaan. Metode ini dipandang penting guna menjaga akuntabilitas, kepatuhan, serta kepercayaan di seluruh rantai kerja hibrida antara manusia dan AI.
Apa Artinya bagi Pelaku Usaha
Bagi para pemilik usaha dan direktur teknologi di Indonesia, ulasan ini menjadi peringatan dini saat mulai menghubungkan model AI ke basis data operasional. Risiko kepatuhan dan kebocoran rahasia kini berpindah ke jalur pertukaran data internal antar-aplikasi otonom.
Pelaku usaha disarankan tidak langsung membiarkan agen AI bekerja otomatis penuh tanpa titik kendali verifikasi manusia pada dokumen bernilai tinggi. Pembatasan hak akses terhadap data sensitif harus diperketat sebelum sistem otomasi dihubungkan ke basis data penting tim.
Selain itu, manajemen perlu mengevaluasi kesiapan infrastruktur untuk memantau dari mana data berasal dan ke mana informasi tersebut dialirkan. Langkah mitigasi ini menjaga integrasi kecerdasan buatan tetap memacu efisiensi tanpa mengorbankan keselamatan aset informasi penting perusahaan.
- MIT Technology Review: Securing the agentic enterprise with data lineage
Lihat hasil pemeriksaan (9 klaim)
| Klaim | Putusan | Dasar di sumber |
|---|---|---|
| Laporan dari Insights MIT Technology Review bermitra dengan Cyberhaven menyoroti tata kelola dan keamanan data pada agen AI. | Didukung | “In partnership with Cyberhaven” MIT Technology Review menyebut laporan ini bermitra dengan Cyberhaven dan diproduksi oleh Insights. |
| Data lineage diposisikan sebagai perimeter keamanan baru untuk tata kelola, akuntabilitas, dan kepercayaan. | Didukung | “Data lineage is the new security perimeter, providing the visibility needed for governance, accountability, and trust, without impeding AI adoption at scale.” MIT Technology Review menyatakan data lineage merupakan perimeter keamanan baru. |
| Skenario laporan menggambarkan agen AI menarik data dari sistem harga berizin terbatas, komunikasi internal, dan kutipan arsip. | Didukung | “A sales representative asks an AI agent for customer pricing, and the agent pulls data from multiple sources: restricted pricing systems, internal communications, and archived quotes.” MIT Technology Review memuat skenario pengambilan data tersebut. |
| Agen AI kedua menyusun draf proposal tanpa pemeriksaan manusia pada setiap serah terima tugas. | Didukung | “a second agent uses the data to draft the proposal for the sales rep. No human checks either handoff.” MIT Technology Review menyebutkan agen kedua menyusun draf dan tidak ada manusia yang memeriksa serah terima tugas tersebut. |
| Ketika proposal memuat informasi rahasia dan sensitif yang belum disetujui, perusahaan tidak dapat melacak titik masuk dan jalur penyebaran data. | Didukung | “When it’s discovered that the proposal includes unapproved, confidential, and sensitive information, no one can trace where the problematic data entered the workflow or how it spread” MIT Technology Review menuliskan ketidakmampuan melacak asal dan penyebaran data rahasia tersebut. |
| Data dalam alur kerja agen AI terus diserap, disalin, diringkas, diubah, digunakan kembali, dan didistribusikan ulang. | Didukung | “moving and fragmented data that is continuously ingested, copied, summarized, transformed, reused, and redistributed in new forms.” MIT Technology Review menjelaskan sifat pergerakan data dinamis dalam agen AI. |
| Keamanan AI bukan masalah peranti (tool), melainkan masalah visibilitas data. | Didukung | “In short, AI security isn’t a tool problem; it’s a data visibility problem.” MIT Technology Review secara eksplisit menyatakan keamanan AI adalah persoalan visibilitas data. |
| Pendekatan keamanan tradisional berbasis aplikasi, sistem, jaringan, atau endpoint dinilai tidak lagi memadai. | Didukung | “Consequently, traditional security approaches built solely around applications, systems, networks, or endpoints are no longer sufficient.” MIT Technology Review menegaskan pendekatan keamanan tradisional sudah tidak cukup. |
| Membangun data lineage dibutuhkan untuk mengelola tata kelola, akuntabilitas, dan kepercayaan di alur kerja manusia, agen, maupun hibrida. | Didukung | “Teams, therefore, need to establish data lineage in order to effectively manage governance, accountability, and trust across human, agentic, and hybrid workflows.” MIT Technology Review menyebut perlunya penetapan data lineage untuk tata kelola alur kerja hibrida dan agen. |
Video AI terbaru
TamaGPT